
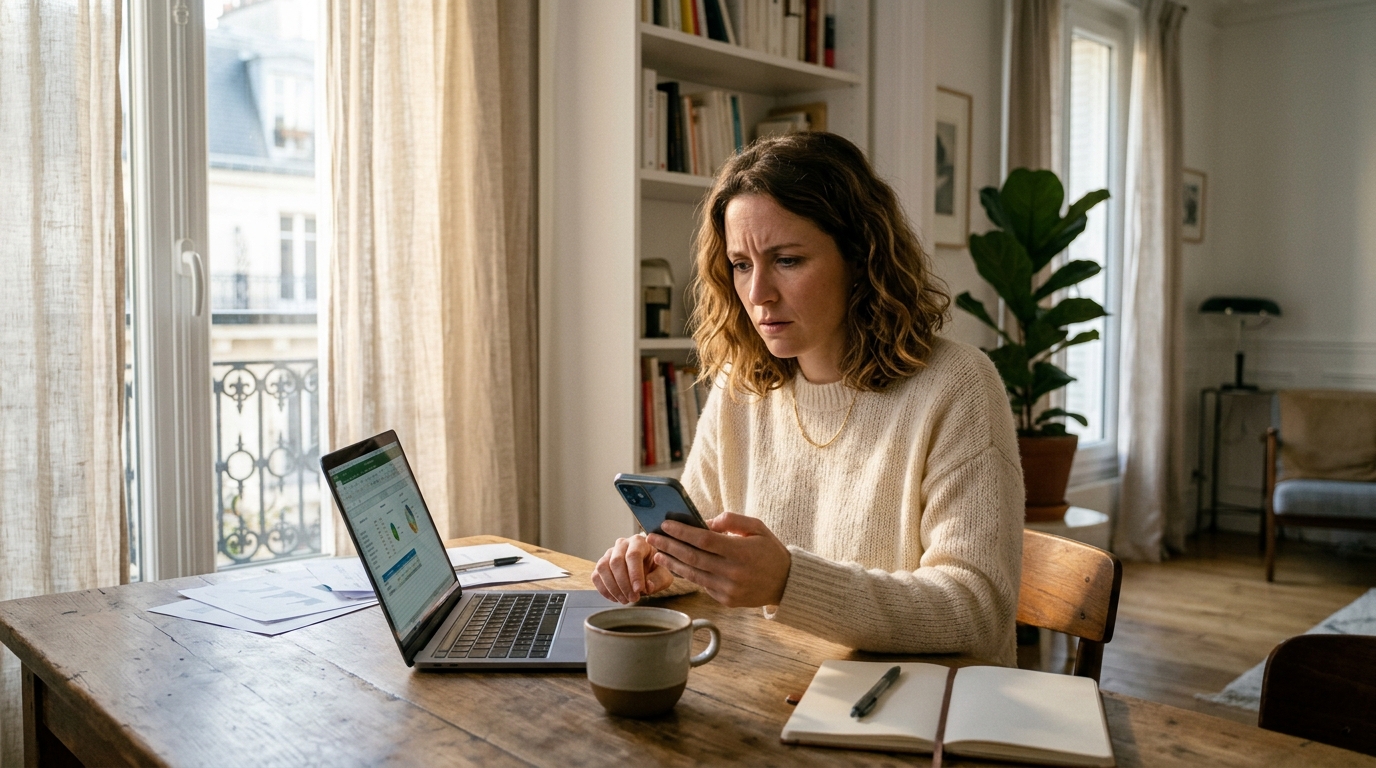
Imaginez la scène : en plein cœur de la saison estivale, alors que les esprits sont tournés vers la détente, les congés et les longues soirées sous la chaleur estivale, une notification vient brutalement interrompre le repos dominical. L’expéditeur semble totalement légitime puisque le nom de l’établissement bancaire habituel s’affiche en toutes lettres sur l’écran du smartphone. L’alerte informe d’une opération suspecte ou d’un blocage imminent du compte. Pourtant, une incohérence majeure devrait immédiatement alerter : les établissements bancaires traditionnels sont systématiquement fermés le dernier jour de la semaine. Derrière cette sollicitation faussement bienveillante se cache en réalité une manipulation d’une redoutable efficacité, spécialement calibrée pour cibler les particuliers au moment où leur méfiance est au plus bas. À l’heure où la numérisation des services financiers s’accélère, comprendre les subtilités de cette escroquerie est devenu indispensable pour quiconque souhaite préserver son patrimoine.
Un SMS aux allures officielles qui vient gâcher votre tranquillité dominicale
L’ingéniosité des fraudeurs repose avant tout sur une technique bien précise, connue dans le jargon sous le nom de spoofing, ou usurpation d’identifiant d’appel. Concrètement, les malfaiteurs utilisent des logiciels permettant de falsifier le numéro de l’expéditeur. Ainsi, le message frauduleux vient se glisser naturellement dans le véritable fil de discussion SMS que le client entretient déjà avec sa banque. Cette prouesse technique balaye instantanément les premiers doutes du destinataire. Voir cette alerte s’afficher juste en dessous des notifications légitimes des mois précédents confère une autorité incontestable à ce message inattendu.
Le choix du moment pour envoyer cette alerte ne relève pas non plus du hasard. En frappant un dimanche, particulièrement en pleine période de vacances d’été, les escrocs s’assurent que la proie se trouve dans l’incapacité de joindre son agence bancaire pour vérifier la véracité des faits. L’isolement face à la situation est total. Les défenses cognitives sont abaissées par l’atmosphère de repos, et l’architecture même de l’arnaque est conçue pour court-circuiter l’analyse rationnelle. En privant la cible de son interlocuteur financier habituel, les criminels laissent le champ libre à l’étape suivante de leur plan : la création d’un vent de panique irrépressible.
Le redoutable mécanisme de la fausse urgence qui piège des milliers de particuliers
Une fois l’attention captée, le message déploie une ingénierie sociale dévastatrice. Le texte évoque généralement un virement douteux d’un montant élevé, s’élevant souvent à plusieurs centaines ou milliers d’euros, ou avertit d’une tentative de connexion depuis un appareil inconnu. Le but est de générer une montée d’adrénaline immédiate chez l’épargnant. Dans le monde de la finance, l’aversion à la perte est un biais psychologique extrêmement puissant. Face à la disparition potentielle d’une partie de ses économies, la réaction instinctive de la victime est de chercher une solution rapide pour stopper l’hémorragie.
Pour mieux cerner ce phénomène, il faut comprendre un concept fondamental de la réglementation bancaire actuelle : l’authentification forte. Cette mesure de sécurité, imposée pour limiter les fraudes, oblige l’utilisateur à valider toute opération sensible via une application sécurisée ou un mot de passe dynamique. Or, les systèmes informatiques des banques étant devenus très hermétiques, les cybercriminels n’essaient plus de pirater les serveurs. Ils ciblent directement l’humain, qui devient la faille du système. En poussant le client à agir dans la précipitation estivale, ils espèrent lui faire réaliser lui-même les étapes de validation qui contourneront cette fameuse authentification forte, lui faisant croire qu’il bloque une fraude alors qu’il est, en réalité, en train de l’autoriser.
Le seul réflexe qui protège votre épargne : fuir les liens et garder vos identifiants secrets
Face à une telle manipulation, la parade exige une rigueur implacable. La règle d’or, la voici : ne cliquez sur aucun lien suspect et ne communiquez aucun code ou identifiant bancaire par SMS. Les établissements financiers ont mis en place des protocoles extrêmement stricts concernant la communication avec leur clientèle. Jamais un conseiller en gestion de patrimoine, ni le service client de votre agence, ne vous demandera de saisir vos mots de passe ou vos codes temporaires à six chiffres sur une page web accessible depuis un simple texto d’alerte. Ces informations sont strictement confidentielles et constituent les clés du coffre-fort numérique de vos liquidités.
Pour naviguer sereinement face à ces menaces, voici les principes fondamentaux à graver dans marbre :
- Ignorer systématiquement les SMS exigeant une action immédiate concernant un blocage de carte ou de compte.
- Contacter exclusivement sa banque via le numéro officiel situé au dos de sa carte de paiement, sans utiliser un numéro fourni dans un texto.
- Se connecter à son espace personnel uniquement en tapant soi-même l’adresse de la banque dans son navigateur web ou via l’application mobile officielle.
Si la validation d’une opération n’a pas été initiée de votre propre chef, la refuser directement depuis l’application bancaire est la seule action salvatrice. En adoptant cette discipline de fer, les manœuvres frauduleuses, aussi sophistiquées soient-elles, se briseront sur le mur de votre vigilance.
Les tentatives de fraude évoluent en permanence et exploitent chaque faille ou moment de vulnérabilité. En cette saison estivale propice au relâchement, conserver son sang-froid et appliquer les principes d’hygiène numérique restent de loin le meilleur placement pour garantir la sécurité de son compte courant. Et si la prochaine notification d’urgence que vous recevez n’était finalement qu’un simple rappel à la prudence ?

Laisser un commentaire