
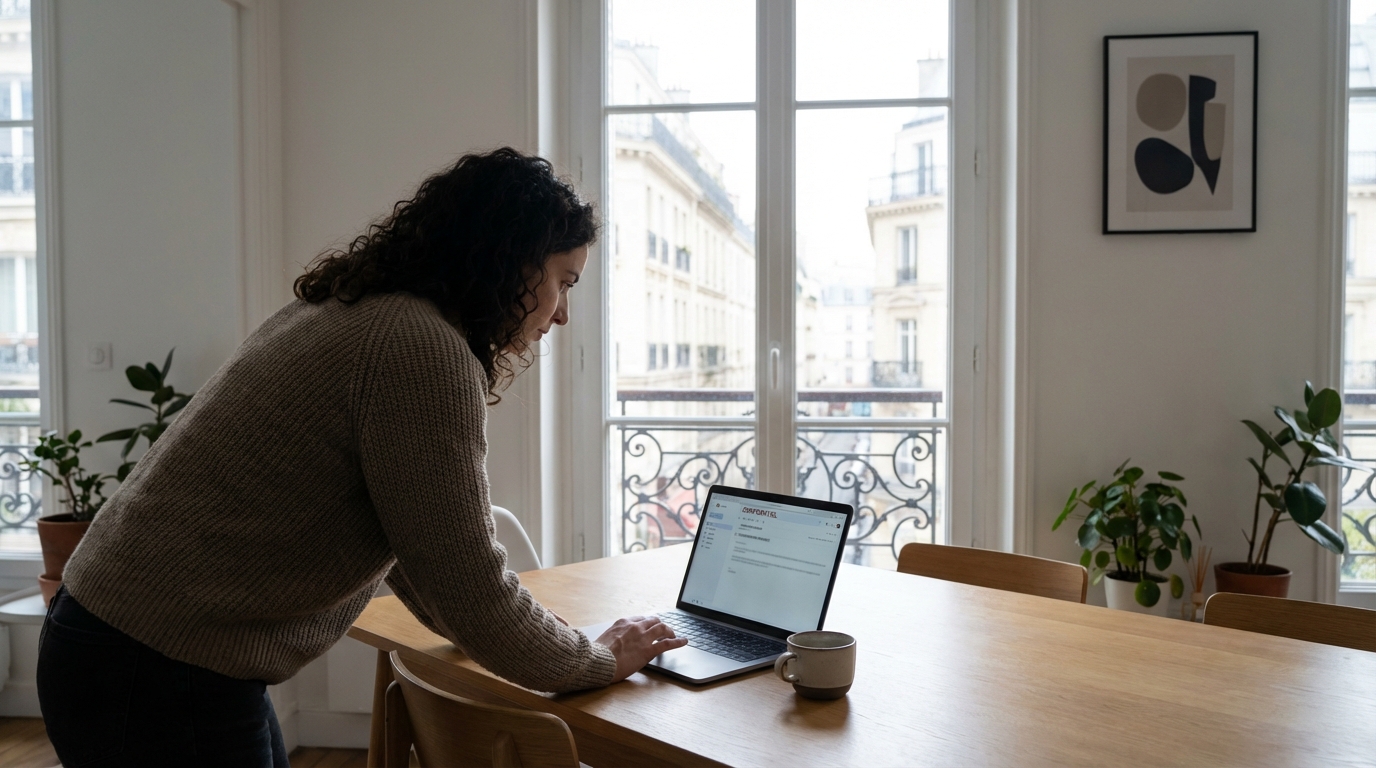
Avec le retour des beaux jours et l’arrivée du printemps, l’heure est souvent au grand nettoyage de la maison, mais également à celui des boîtes de messagerie électronique. C’est précisément en cette période de renouveau qu’un message particulièrement anxiogène peut faire son apparition au milieu des habituelles promotions et courriels indésirables. Son objet a de quoi provoquer quelques sueurs froides : il évoque une consultation illégale de données bancaires et personnelles, sous les couleurs de l’administration fiscale. Face à l’avalanche quotidienne d’escroqueries numériques, le premier réflexe est bien souvent de placer ce signalement directement à la corbeille. Cependant, ce geste expéditif pourrait s’avérer être une grave erreur. Plongée au cœur d’une alerte sérieuse qui mérite de l’attention pour préserver sa sérénité financière.
Ce courriel alarmant qui a failli finir directement dans ma corbeille
Le fameux message annonçant une consultation illégale de vos informations
Recevoir une communication des impôts génère déjà, en temps normal, une légère appréhension. La situation devient carrément inquiétante lorsque le courriel mentionne explicitement une fraude ou un accès non autorisé à des documents confidentiels. Le texte explique de manière très formelle qu’une consultation illégale de vos informations a été détectée au sein des bases de données. Sur le papier, tout porte à croire qu’il s’agit d’une grossière tentative de phishing, cette fameuse technique d’hameçonnage destinée à voler des identifiants virtuels. L’usager averti a donc tendance à ignorer l’avertissement, persuadé d’échapper à un piège grossier.
Le détail qui change tout : l’adresse officielle de la direction générale des finances publiques
Il existe pourtant une méthode infaillible pour dissocier l’entourloupe de l’alerte véritable : l’analyse méticuleuse de l’adresse de l’expéditeur. Non, ce mail n’est pas toujours une arnaque ! Il s’agit même d’une véritable notification si l’adresse se termine rigoureusement par @dgfip.finances.gouv.fr ou @finances.gouv.fr. Les cybercriminels rivalisent d’ingéniosité en utilisant des noms de domaine extrêmement subtils et approchants, mais ils ne peuvent en aucun cas usurper le domaine officiel de l’État. Si l’adresse correspond au millimètre près aux serveurs répertoriés du gouvernement, la menace soulevée dans le texte devient malheureusement bien réelle et palpable. Une vérification attentive s’impose donc avant de cliquer sur le fameux bouton de suppression.
La douche froide : quand la cyberattaque touche réellement nos données sensibles
Une faille de sécurité malheureusement bien confirmée par les autorités
La rudesse de la réalité rattrape alors les contribuables concernés. La Direction générale des finances publiques, chargée de veiller sur le bon déroulement de nos impôts, fait occasionnellement face à des vagues de cyberattaques. Des individus mal intentionnés parviennent parfois à contourner certains remparts de sécurité pour accéder frauduleusement à des espaces personnels en ligne. Face à ces incidents, l’administration a développé un système d’alerte, notifiant directement les victimes potentielles d’une anomalie détectée sur leur dossier. Ce courriel printanier n’est donc pas une chimère, mais bien une procédure de sécurité déclenchée pour limiter l’ampleur d’une fuite informatique.
La nature exacte des renseignements personnels qui ont fuité dans la nature
Ici, il convient de vulgariser le cœur du problème pour ne pas céder à la panique. La notion de « données bancaires » évoquée est souvent source de confusion. Les intrus n’ont pas accès à vos mots de passe de comptes courants ou à vos cartes de crédit. L’administration étatique ne stocke pas le détail des opérations ou le solde dont vous disposez en banque. Cependant, les pirates ont pu mettre la main sur des informations d’identité cruciales : nom, prénom, adresse postale, situation familiale, mais également l’IBAN, le relevé d’identité bancaire utilisé pour prélever ou rembourser diverses taxes. C’est ce bouquet d’informations qui donne du corps à l’avertissement et qui nécessite d’agir sans délai.
Le plan de bataille pour protéger vos finances après ce sérieux avertissement
Pourquoi le risque d’usurpation d’identité exige de redoubler de vigilance
Avoir entre les mains un relevé d’identité bancaire couplé à une adresse complète et une situation fiscale est du pain bénit pour les réseaux criminels. Ces éléments permettent de dresser un profil particulièrement précis et crédible. Les fraudeurs exploitent ces bases volées pour orchestrer de futures campagnes d’escroquerie ciblée. Ils peuvent, par exemple, contacter les victimes par téléphone en se faisant passer pour un conseiller financier, en récitant l’ensemble de ces informations véridiques pour endormir la méfiance. Le vol initial se transforme alors en arme redoutable pour commettre des usurpations d’identité visant à souscrire des crédits ou ouvrir des comptes fictifs.
Le bilan de cette alerte et les actions indispensables pour sécuriser vos comptes définitivement
Devant un courriel authentifié provenant de l’État, une réponse méthodique est de mise. L’urgence consiste principalement à se rendre par soi-même sur son espace impots.gouv.fr, sans jamais cliquer sur les liens incrustés dans l’e-mail original. Une fois dans l’interface de messagerie sécurisée, la présence d’un double du message confirmera définitivement l’alerte. Voici le protocole de base qu’il convient de suivre :
- Modifier immédiatement le mot de passe d’accès au portail fiscal pour un code robuste et unique.
- Contacter son établissement bancaire pour l’informer du risque de présentation de prélèvements non sollicités.
- Vérifier assidûment la ligne des opérations sur ses relevés durant les jours et semaines qui suivent.
- Signaler tout agissement ou nouveau message douteux sur la plateforme gouvernementale PHAROS.
L’administration rappelle à ce titre une règle d’or inébranlable : aucune donnée confidentielle, qu’il s’agisse de coordonnées de paiement ou de codes secrets, ne vous sera jamais demandée par simple retour de mail.
En fin de compte, la prudence numérique demande une grande agilité pour discerner les fausses menaces des véritables périls. Prendre le temps d’authentifier l’adresse de l’expéditeur a permis, ces jours-ci, d’éviter de jeter un avertissement vital aux oubliettes. Conserver un contrôle total sur ses accès en ligne s’affirme plus que jamais comme la clé de voûte de la sécurité financière. Avez-vous récemment jeté un coup d’œil attentif aux dernières notifications reçues dans votre interface sécurisée ?

Laisser un commentaire